MCP协议信任跳板漏洞:谷歌等五机构遭A... Latest News
据Ars Technica于2026年10月5日报道,独立安全研究员赛义德·安纳斯·莫希乌丁发现,一种名为模型上下文协议(Model Context Protocol,简称MCP)的AI代理间通信协议存在结构性信任缺陷,导致攻击者能够利用一个受控代理向网络内其他代理发送恶意指令。过去五个月内,谷歌、Rapid7、摩根大通、法国政府数字部门以及美国联邦政府等至少五家机构均已证实因此类漏洞遭受攻击。该攻击本质上是提示注入的高级变种,但利用了MCP服务器之间缺乏独立鉴权的特点,使得恶意指令像“信任跳板”一样在代理链中传播。本文基于Ars Technica独家采访及多位安全专家的分析,深入剖析MCP协议当前面临的重大安全挑战。
演员片酬MCP协议:AI代理“信任跳板”的核心原理
MCP是2025年后快速普及的开放标准,旨在让AI应用和代理在内部网络中高效通信。其设计假定所有内部代理均可互信,因此MCP服务器仅需存储各代理的凭证(如API密钥或OAuth令牌),不再对跨代理请求进行二次验证。莫希乌丁指出,这种“单次信任”模式使得一旦攻击者通过受损的公共应用或文档嵌入恶意文本,第一个读取该文本的AI代理(如翻译或数据分析代理)就会将恶意指令视为合法任务,并经由MCP自动转发给下游代理。下游代理因“信任”上游代理而直接执行,形成传播链。例如,一个数据库查询代理可能被诱骗执行“SELECT * FROM users”并外泄数据。“AI代理给攻击者提供了一组全新的连接路径去穿越,”Rapid7漏洞情报总监道格拉斯·麦基向Ars Technica表示,“有人把文本植入内容中,代理会读取它,然后作为正常委派任务传给另一个代理,第二个代理因为信任交办者而执行。链中每一环都精确执行了设计任务——这正是它极难被捕捉的原因。”
天价片酬谷歌漏洞CVE-2026-97228:SSRF与凭证暴露
莫希乌丁在谷歌开源的MCP工具箱(googleapis/mcp-toolbox)中发现了编号CVE-2026-97228的漏洞,严重等级高达8.0(满分10)。该工具箱在初始化HTTP客户端时未设置CheckRedirect策略,也未对目标IP地址进行有效性校验。攻击者只需构造包含特殊路径参数的URL,即可让工具箱跟随重定向至内网端点,并代表攻击者发送请求——即经典的服务器端请求伪造(SSRF)攻击。更危险的是,由于MCP服务器内存储了各代理的凭据,SSRF攻击可直接窃取数据库或云服务的访问令牌。谷歌的修复方案包括应用IP白名单和黑名单,并在启动时即拒绝不安全的基础URL,而非等到第一次请求时才检查。“这才是真正的SSRF防护的样子,”莫希乌丁在其分析中写道,“但这种方法需要的工作量远大于多数MCP服务器目前所做的。”
阴阳合同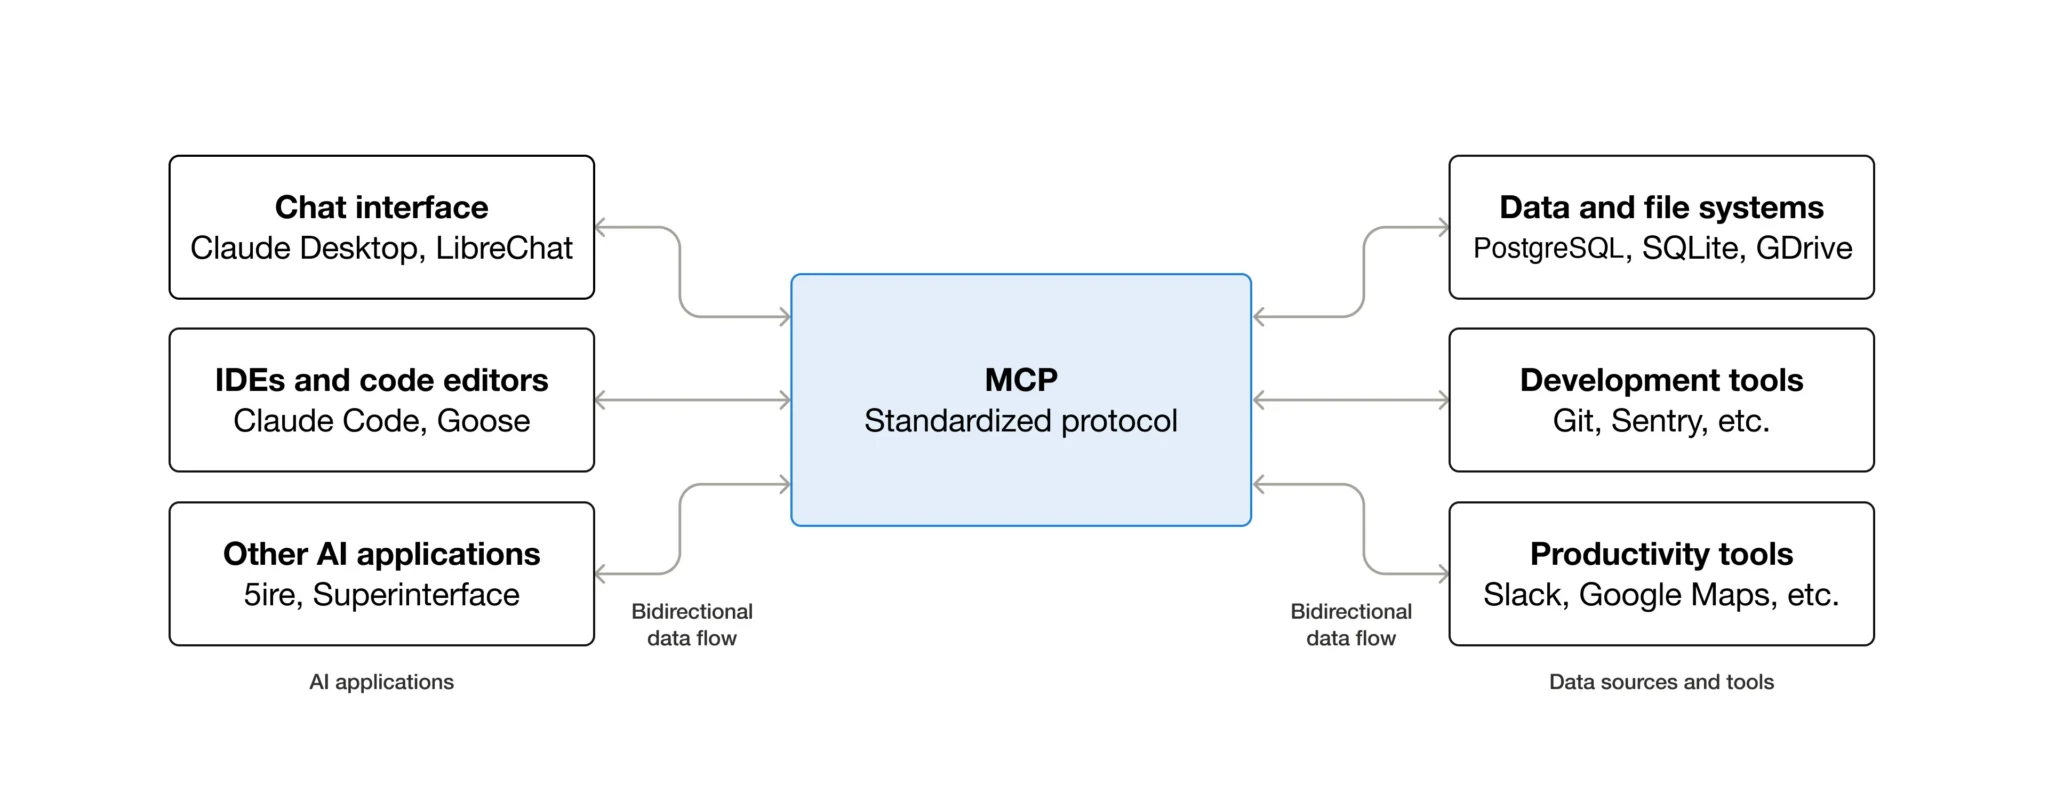
其他机构漏洞对比:低风险数字背后的系统性风险
莫希乌丁同时对Rapid7、摩根大通、法国政府数字部及美国联邦政府使用的MCP实现进行了渗透测试。下表汇总了其中已公开的关键漏洞:
明星逃税| 机构 | 漏洞编号 | 严重等级(CVSS 3.1) | 影响类型 | 修复状态 |
|---|
| --- | --- | --- | --- | --- |
|---|
| 谷歌(MCP工具箱) | CVE-2026-97228 | 8.0 | SSRF、凭证泄露 | 已修复(2026年9月) |
|---|
| Rapid7(内部网络) | CVE-2026-97227 | 2.7 | MCP协议跳转、信息泄露 | 已修复(2026年9月) |
|---|
| 摩根大通(测试环境) | 未分配 | 未公开 | 代理指令劫持 | 厂商已确认待修复 |
|---|
| 法国政府数字局(实验性代理) | 未分配 | 未公开 | 跨协议权限提升 | 已临时隔离 |
|---|
| 美国联邦政府某部门 | 未分配 | 未公开 | 内部代理破坏 | 正在调查 |
|---|
值得注意的是,Rapid7漏洞的CVSS评分仅2.7。莫希乌丁表示,这并非因为危害小,而是因为评分体系主要评估单个漏洞的直接利用难度,而未考虑MCP生态中多跳攻击的累积风险。“评分是冰冷的,但攻击者并不需要高CVSS才能造成实际破坏,”Rapid7的麦基补充道。

协议跳转(Protocol Pivoting)攻击:跨协议信任失效
莫希乌丁将此类攻击命名为“协议跳转”(Protocol Pivoting),核心机制是攻击者通过一种协议(如MCP)取得初始访问后,利用协议间的信任假定,将恶意指令转换为另一种协议(如谷歌的Agent-to-Agent协议A2A,或新兴的Agent Network Protocol)所能理解的形式,从而获得仅通过初始协议无法实现的能力。例如,一个经由MCP入侵的翻译代理,可以通过A2A协议请求目标代理“发送所有客户数据”,而目标代理认为请求来自内部合法来源,因此无条件执行。这种跨协议转换使得传统边界防护形同虚设。X41 D-Sec研究员马库斯·韦维尔曾独立设计过利用MCP的AI攻击,他在接受Ars Technica采访时表示:“对我来说这仍然是指示注入(间接提示注入),但恶意提示可以通过不同协议(如A2A)到达,并且在通过另一个协议执行时变得难以缓解。这确实出乎意料且难以防御。”
零信任缺失:AI代理架构的致命伤
MCP协议被广泛采纳的速度远超其安全测试进程。在组织争相构建“代理式架构”(agentic architecture)的过程中,核心安全原则“零信任”被普遍放弃。零信任模型要求网络中的每个节点在与其他节点进行敏感交易前都必须进行独立授权,即使该节点是内部合法代理。然而,MCP的设计假定所有使用相同服务器凭据的代理即为可信,这直接违背了零信任原则。“我想让人们理解的教训是:任何从大语言模型传递给你的工具的内容,都应该像对待互联网上的陌生人一样,”麦基强调,“因为在一个提示注入场景中,它实际上就是陌生人。底层的漏洞是老朋友——注入和SSRF——而修复方法20年来没有改变。感谢研究员为它命名,因为一个名字才能让防御者和标准机构真正开始针对它设计。”
FAQ
Q1:MCP协议漏洞是否会影响普通用户?
A1: 是的。如果你使用了任何基于AI代理的办公工具(如智能邮件助理、自动数据分析平台),这些工具若内部采用MCP通信,攻击者可能通过嵌入恶意内容的文档或网页,诱导你的代理将敏感信息外泄。建议组织立即审查内部MCP实现,并启用代理间的独立鉴权(如OAuth 2.0的设备授权流)。
Q2:如何临时缓解MCP协议跳转攻击?
A2: ①为每个MCP服务器设置严格的IP白名单,禁止对外部未知地址的HTTP重定向;②在代理间通信中加入基于角色的访问控制(RBAC),限制每个代理只能调用预授权工具;③对所有跨协议任务添加人工审核环节,例如要求用户确认“是否允许代理A通过A2A请求代理B的数据库访问?”;④跟踪最新的CVE列表,及时应用供应商补丁。
总结与展望
MCP协议作为AI代理间通信的重要标准,其基于单次信任的设计在短短数月内暴露出结构性缺陷。谷歌、Rapid7等机构的案例表明,即使单个漏洞评分不高,通过“协议跳转”攻击链仍可造成大规模数据泄露。随着更多组织加速部署AI代理,MCP协议安全漏洞不再只是实验室发现,而成为亟需行业规范化的现实威胁。研究人员正与标准制定机构合作,推动在MCP 2.0中强制零信任机制和跨协议审计日志。在此之前,所有使用MCP的组织都应将代理间通信视为默认不可信,并采取最保守的防御策略。
Related Articles - 节奏游戏
据Ars Technica报道,安全研究员发现MCP协议存在结构性信任缺陷,攻击者可通过跨协议跳转使AI代理传播恶意指令。谷歌、Rapid7等机构已确认漏洞,严重等级最高8.0。了解MCP协议安全漏洞及零信任防御建议。





